Grupos de segurança (firewall)
O grupo de segurança é o firewall da VM: por padrão ele bloqueia toda conexão de entrada e libera toda a saída.
Cada grupo contém regras que definem quais protocolos, portas e origens são permitidos, tanto no tráfego de entrada (ingress) quanto no de saída (egress).
Listagem de grupos
Na aba Grupos de segurança, os grupos são exibidos com nome, projeto, região e data de criação.
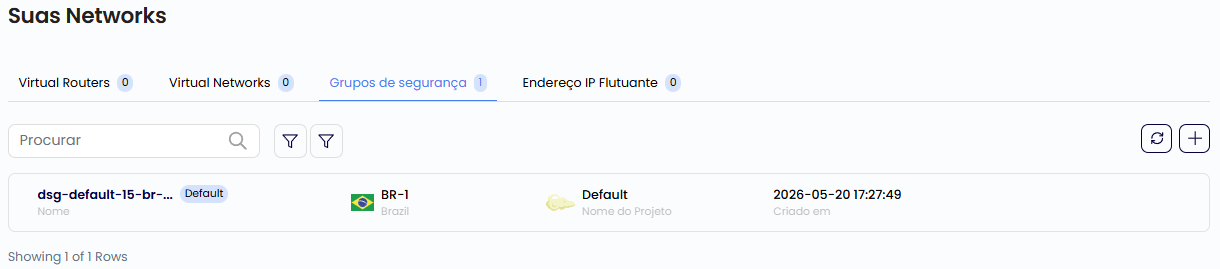
Ao criar uma conta, o Audaks Cloud cria automaticamente um grupo padrão (dsg-default-15-br-...) com as regras mínimas de saída. Este grupo é atribuído automaticamente a novos recursos.
Regras do grupo
Clique em um grupo de segurança para ver suas Regras e gerenciá-las.
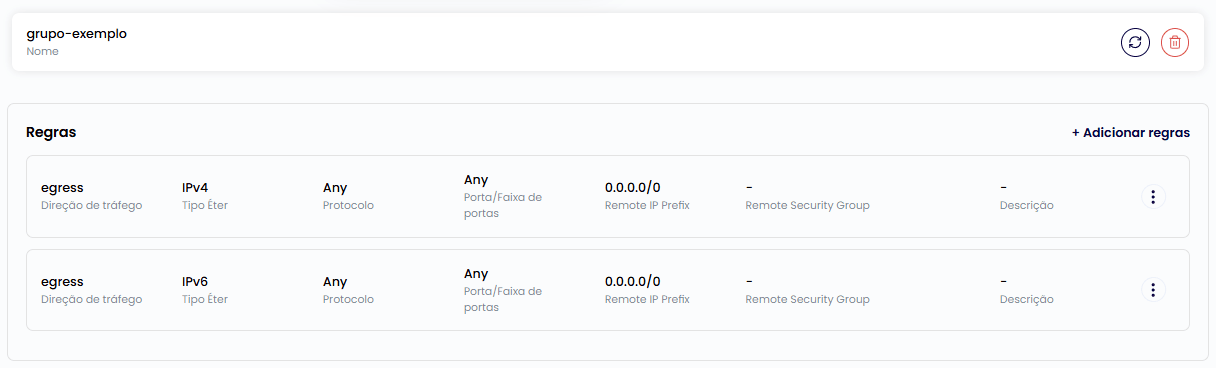
Por padrão, todo grupo começa com duas regras de saída (egress):
| Direção | Tipo Éter | Protocolo | Porta | CIDR |
|---|---|---|---|---|
| egress | IPv4 | Any | Any | 0.0.0.0/0 |
| egress | IPv6 | Any | Any | 0.0.0.0/0 |
Essas regras permitem que os recursos iniciem conexões para qualquer destino. O tráfego de entrada (ingress) é bloqueado por padrão — é necessário adicionar regras para liberar serviços.
Adicionando uma regra de firewall
Clique em + Adicionar regras para abrir o formulário.

| Campo | Descrição |
|---|---|
| Direção de tráfego | ingress (entrada) ou egress (saída) |
| Descrição | Texto livre para identificar a regra |
| Protocolo | TCP, UDP, ICMP, ou Any |
| Porta aberta | Porta específica ou intervalo (ex.: 80, 443, 22) |
| Remoto | Tipo de origem: CIDR ou outro Security Group |
| CIDR | Bloco de IPs permitidos (ex.: 0.0.0.0/0 = qualquer origem) |
Clique em Salvar para aplicar a regra.
Portas comuns
| Serviço | Direção | Protocolo | Porta |
|---|---|---|---|
| HTTP | ingress | TCP | 80 |
| HTTPS | ingress | TCP | 443 |
| SSH | ingress | TCP | 22 |
| RDP | ingress | TCP | 3389 |
| MySQL | ingress | TCP | 3306 |
| PostgreSQL | ingress | TCP | 5432 |
| Kubernetes API | ingress | TCP | 6443 |
Evite regras com 0.0.0.0/0 para portas sensíveis como SSH (22) e RDP (3389). Restrinja ao IP da sua organização ou VPN para reduzir a superfície de ataque.
Precisa de um endereço público extra, por exemplo para um Load Balancer? Veja IPs flutuantes.
Com a porta 22 liberada, acesse seu servidor em Conectar via SSH — a página traz também as recomendações de segurança para não deixar o acesso exposto.